
[澳洲时间]
【澳洲网编译报道】网络安全专家警告称,Origin Energy近日数据泄露,被窃取的个人信息可能被诈骗分子利用人工智能技术实施精准攻击,手段包括冒充受害者、克隆声音及构建详细个人档案。
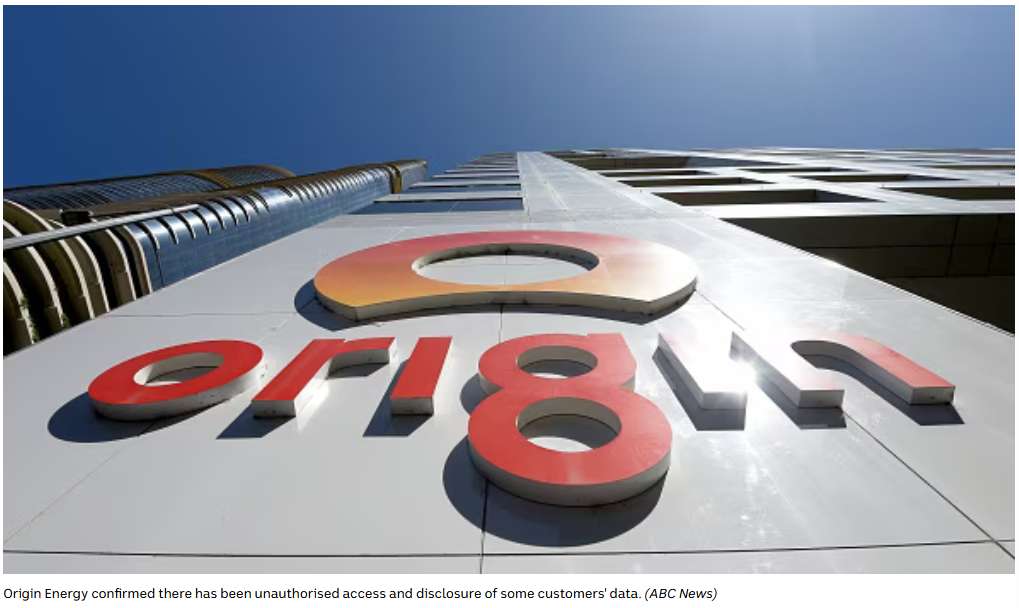
Origin Energy公司大楼。(图/澳广页面截图)
澳广网24日报道,专家表示,这些信息可用于制作极具欺骗性的钓鱼邮件、电话和短信,帮助犯罪分子通过在线账户的身份验证,甚至冒充受害者授权欺诈交易。
Origin于23日证实其系统遭未经授权访问,用户姓名、出生日期、电话号码、家庭住址、邮箱地址,以及部分信用卡后四位和银行账号后三位数字已被泄露。Origin是澳洲最大的能源供应商,拥有超过480万用户,目前仍在确认受影响人数,将逐一通知相关用户。
虽然完整支付卡信息未被泄露,但专家敦促受影响用户对来历不明的邮件、短信和电话保持长期警惕,强调被窃取的基础信息同样具有极高的利用价值。
假“帮助”真诈骗:专家拆解二次攻击套路
新南威尔士大学网络安全专家巴克兰(Richard Buckland)表示,对多数用户而言,最大的风险并非泄露事件本身,而是诈骗分子利用公众焦虑发起的二次攻击。“二次攻击往往比原始攻击捕获更多受害者,造成的损害也更大。”
新南威尔士大学计算机科学与工程学院网络安全高级讲师马苏德(Rahat Masood)指出,犯罪分子不再依赖银行卡号就能发起极具迷惑性的攻击。姓名、电话、地址等基本信息与社交媒体公开数据结合,足以生成高度个性化的钓鱼信息,假扮成朋友、家人或银行代表诱导受害者转账。AI极大加速了这一过程,骗子可在几秒内完成搜索、画像构建和诈骗信息生成,其发送的链接可能附带恶意软件,引发后续泄露。
拉筹伯大学的德席尔瓦(Daswin De Silva)教授警告,泄露的姓名、地址及信用卡后四位等信息,足以让犯罪分子冒充用户绕过部分身份验证,利用部分在线零售商仅需后四位信息即可完成交易的漏洞进行购物。这些数据还可在暗网被反复交易,引发长期风险。
巴克兰教授补充,Origin生成的水电费账单在澳洲100分身份验证中可折算20分(通常需累计100分),骗子可伪造账单,加剧身份盗窃风险。
马苏德还表示,AI已大幅降低诈骗门槛,数秒语音样本即可克隆声音,通过语音消息或电话冒充他人。
如何保护自己?
三位网络安全专家均表示,受此事件影响的用户应保持警惕,诈骗分子很可能会利用公众对此次泄露的关注度实施诈骗。
1.不要轻信来历不明的邮件、短信或电话。诈骗分子可能假扮成Origin、银行或政府机构的人员。
2.不要轻信对方提供的联系方式。如果想确认来电是否真的是Origin或银行打来的,自己去官网或公开渠道查询电话,而不是用短信或邮件里留下的号码。
3.警惕制造紧迫感的套路。声称账户已被冻结或要求立即采取行动的消息,是常见的钓鱼手段。
4.切勿点击来历不明的链接。它们可能将用户引向虚假网站或在设备上植入恶意软件。
5.行动前三思。如有异常,先与信任的朋友或家人商量再作决定。
6.监控账户和信用报告。留意异常交易或他人试图以自己名义开设信用的迹象。
7.长期保持警惕。专家警告,被窃取的个人信息可在网上长期交易,并在数月甚至数年后被用于诈骗活动。(李小芭编译)
编辑:李小芭
所有评论
网友评论